香港高防300g服务器运维要点与防护策略实践指南
2026年9月25日
1.
概述与目标
本文目标是提供可操作的香港节点高防(300G)服务器运维与防护步骤,涵盖布署前准备、网络层防护(BGP/FlowSpec/RTBH)、主机内核与防火墙调优、应用层防护(Nginx/WAF/限流)、监控与应急演练,便于工程师直接上手执行。2.
环境准备与接入验证
步骤:1) 确认机房与带宽(300G高防产品与SLA),保存合同和接口IP。2) 在本地使用mtr/traceroute/ping验证到香港节点延迟并记录。3) 要求运营商提供BGP邻居信息、社区和FlowSpec支持文档。4) 提供公司ASN与前缀并验签路由。3.
BGP与清洗链路(RTBH/FlowSpec)配置实操
步骤:1) 与供应商确认是否支持RTBH(黑洞)和BGP FlowSpec。2) 若支持RTBH,准备前缀/32或更具体的路由并测试黑洞宣告。3) 若支持FlowSpec,定义流规则(例如:匹配大流量UDP/ICMP或高同步包速率)并采用community或next-hop进行转发到清洗中心。4) 测试命令示例:bgp neighbor x.x.x.x send-community;与运营商协商样例规则后现场验证。4.
隧道与流量导流(GRE/VXLAN/IP-in-IP)
步骤:1) 当清洗中心需要时,建立GRE或VXLAN隧道:在Linux上用ip命令创建:ip link add gretap0 type gretap remote5.
Linux内核与网络栈调优(关键sysctl)
步骤:在/etc/sysctl.conf添加并生效(sysctl -p):net.ipv4.tcp_syncookies=1;net.ipv4.tcp_max_syn_backlog=8192;net.ipv4.tcp_fin_timeout=30;net.core.somaxconn=65535;net.netfilter.nf_conntrack_max=524288;net.ipv4.ip_local_port_range="1024 65535"。每项改动后用ss -s和cat /proc/net/netstat检查连接状态。6.
防火墙与连接跟踪(iptables/nftables)实战规则
步骤:1) 基础接受规则:iptables -A INPUT -m conntrack --ctstate ESTABLISHED,RELATED -j ACCEPT。2) 限速SYN:iptables -N SYN_FLOOD;iptables -A INPUT -p tcp --syn -j SYN_FLOOD;iptables -A SYN_FLOOD -m limit --limit 30/second --limit-burst 100 -j RETURN;iptables -A SYN_FLOOD -j DROP。3) 大量UDP/ICMP限制:iptables -A INPUT -p icmp -m limit --limit 10/sec -j ACCEPT,其余DROP。4) 对于大量连接来源使用黑名单脚本更新ipset并周期化同步。7.
Web与反向代理层防护(Nginx/Haproxy/WAF)
步骤:1) Nginx调优:worker_processes auto;worker_connections 4096;keepalive_timeout 10;client_max_body_size 50m。2) Nginx限流:在http中定义 limit_req_zone $binary_remote_addr zone=one:10m rate=5r/s;在server或location中使用 limit_req zone=one burst=20 nodelay。3) 部署WAF(ModSecurity或商业WAF),配置常见攻击规则(SQLi、XSS、文件上传检测),并开启学习模式逐步拦截。8.
日志、监控与告警(Prometheus/Grafana/ELK)
步骤:1) 部署Prometheus抓取node_exporter、nginx_exporter、haproxy_exporter,设置高频抓取(15s)关键指标:网络带宽、连接数、SYN数、conntrack利用率。2) Grafana建板,设置阈值告警并关联Slack/短信。3) ELK或Filebeat收集nginx/access和iptables日志,配置解析(geo/ip、user-agent),便于流量异常溯源。9.
日常维护与演练(备份/补丁/演练流程)
步骤:1) 制定补丁窗口并在离峰部署安全更新,使用apt/yum自动化脚本并回滚快照。2) 每月演练DDoS应急:模拟高流量情形(限速到内网)并验证BGP/FlowSpec/RTBH响应时间。3) 建立配置库(Ansible/Terraform)便于快速重建与一致配置。10.
问:300G高防在香港节点常见的拦截策略有哪些?
答:11.
答:常见的拦截与清洗策略
包括RTBH(远程黑洞)丢弃恶意目标IP、BGP FlowSpec基于报文特征做精细过滤、流量转发到清洗中心(通过GRE/VXLAN隧道)、上游链路限速与协议异常(SYN/UDP/ICMP)阈值触发,通常组合使用以避免误杀。12.
问:遭遇突发20Gbps以上攻击时主机端能做哪些即时应对?
答: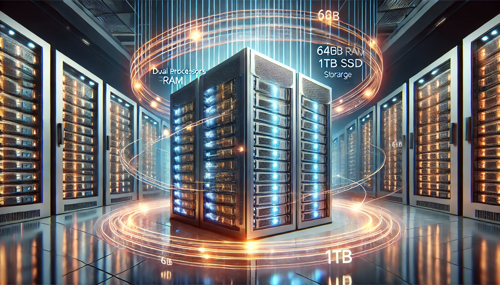
13.
答:主机端应急步骤
:立即启用tcp_syncookies(sysctl立即生效),增加SYN/backlog参数,快速应用iptables限速规则并启用ipset黑名单,临时调整services为高防IP或停用非必要端口,通知运营商启动RTBH或FlowSpec导流;同时开启tcpdump抓包并上传给清洗工程师。14.
问:如何验证高防配置生效与压力容忍度?
答:15.
答:验证与压力测试方法
:常用方法为分阶段压测:先内部用hping3或专业测压源在低流量验证限流/黑洞响应,再在合作方或清洗商进行受控大流量测试;检查BGP路由表、FlowSpec条目、sysctl与conntrack数值(/proc/net/nf_conntrack),并通过Grafana监控带宽、连接和清洗转发流量曲线确认生效。相关文章
-
香港CN2高防VPS服务优势介绍
香港CN2高防VPS服务优势介绍 香港CN2高防VPS服务是一种基于CN2网络的虚拟专用服务器,提供更高的网络稳定性和更强大的防御能力。它结合了高性能服务器和专业的防御系统,为用户提供稳定、安全的网络环境。 1. 高性能服务器 香港CN2高防VPS服务采用高性能服务器,配备最新的处理器和大容量内存,保证用户的网站和应用程序能2025年6月13日 -
香港专用高防服务器提供强大的网络安全保护
香港专用高防服务器提供强大的网络安全保护 随着互联网的发展,网络安全问题变得愈发重要。在这个信息爆炸的时代,保护自己的网络安全显得尤为重要。香港专用高防服务器提供了强大的网络安全保护,让您的数据和隐私得到最好的保护。 高防服务器是一种专门针对DDoS攻击的服务器,其硬件配置和网络资源都经过优化,具有更强的抗攻击能力。在网络安全2025年6月19日 -

实用问答香港的高防服务器在哪里能获得低延迟高可用体验
1. 明确需求与预算 先量化你的业务需求:并发连接数、峰值流量(Mbps/Gbps)、对丢包和延迟的最大容忍值、是否需要 Anycast、是否有跨境访问(中国大陆/东南亚)需求。把预算分为固定月费(机房/带宽)和变量(流量清洗/按量防护),并决定是否需要托管/裸金属/云主机。 2. 选择供应商与机房位置 优先选择在香港有本地接入(PCCW、H2026年6月17日 -
高防IPAD画画技巧分享
现代科技的快速发展使得数字绘画成为艺术领域的一种主流趋势。在众多数字绘画设备中,高防IPAD凭借其便捷性和高质量的绘画体验,成为了许多艺术家和爱好者的首选工具。本文将分享一些高防IPAD画画的技巧,帮助读者们更好地利用这一设备进行创作。 在使用高防IPAD进行绘画之前,首先需要选择适合自己的绘画应用。市场上有许多优秀的绘画应用,如Proc2025年5月5日 -
3香港高防服务器:保障您网站安全的最佳选择
高防服务器是一种专门用于保护网站免受各种网络攻击的服务器。它通过强大的防御系统和高速带宽来抵御恶意攻击,确保您的网站始终保持在线和安全。 3香港高防服务器是保障您网站安全的最佳选择,以下是几个原因: 强大的防御系统:3香港高防服务器配备了最先进的DDoS攻击防御技术,能够抵御大规模的DDoS攻击,确保您的网站不会因为攻击而瘫痪。2025年2月11日 -
香港高防便宜服务器优惠活动
香港高防便宜服务器优惠活动 随着互联网的发展,越来越多的企业和个人开始意识到建立自己的网站或应用程序的重要性。在选择服务器的时候,性价比是大家都比较关注的一个方面。而香港高防便宜服务器优惠活动正是为满足这一需求而设立的。 香港高防便宜服务器优惠活动主要包括以下内容: 提供高防护功能,保障服务器安全稳定 价格实惠,适2025年6月25日 -
香港高防服务器评测网站:选择最佳的防护解决方案
香港高防服务器评测网站:选择最佳的防护解决方案 随着互联网的不断发展,网络安全问题也日益突出。特别是对于企业和个人而言,保护自己网站的安全性是至关重要的。而在选择高防服务器时,香港是一个备受关注的地区。本文将介绍一家专门评测香港高防服务器的网站,帮助读者选择最佳的防护解决方案。2025年2月7日 -
香港高防服务器服务优势
香港高防服务器服务优势 随着互联网的迅速发展,网络安全问题日益凸显,特别是对于企业来说,网络攻击可能会造成严重的损失。因此,选择一家提供高防服务器服务的公司至关重要。香港作为一个国际化大都会,其高防服务器服务在市场上备受关注。接下来,我们将讨论香港高防服务器服务的优势。 香港高防服务器服务提供商通常拥有先进的网络设备和技术,能2025年6月5日 -
鼎峰香港高防服务器提供专业安全防护服务
鼎峰香港高防服务器提供专业安全防护服务 随着网络安全威胁不断增加,保护网站和服务器的安全性变得至关重要。鼎峰香港高防服务器以其专业的安全防护服务著称,为客户提供最可靠的保护。 鼎峰香港高防服务器拥有一支经验丰富的安全团队,他们定期监控服务器和网络流量,及时发现并应对潜在威胁。通过实时监控和快速响应,确保客户网站和服务器的安全性2025年7月11日