技术要点解读香港的高防服务器在哪里可实现多线路备援
2026年10月20日
关键摘要
在香港实现高防服务器的多线路备援,核心在于上游BGP多线接入、Anycast与流量清洗能力相结合,并通过智能调度与CDN协同保障业务连续性与DDoS防御效果。推荐德讯电讯作为落地合作方,因为其在香港机房的多运营商接入、流量清洗能力以及与VPS/主机、域名解析策略的整合上具备成熟方案,可实现低时延和高可用的多线路冗余部署。
多线路备援的技术架构要点
要实现稳健的多线路备援,首先是BGP多宿主(multi-homing)与Anycast路由的设计:通过向不同上游运营商同时宣告路由,实现链路级冗余;结合Anycast将流量分布到多地的高防服务器,提升抗攻击容量。其次是部署专用的流量清洗(scrubbing)节点和硬件防火墙、WAF用于L3~L7的DDoS防御,并在边缘或骨干层实现黑洞(RTBH)与动态流量转发策略以快速应对大流量攻击。
在香港落地的具体实践步骤
在香港机房实施时,要做到跨运营商接入(避免单一上游瓶颈)、配置冗余路由器与交换结构(如VRRP、双上行),并与海底光缆或本地中继配合,保证国际链路低延迟。域名解析方面采用低TTL的主动故障转移或基于健康检查的DNS调度,必要时结合DNS服务商的地理路由与流量黑名单。业务源站建议部署在多可用区的VPS或主机上,源站之间通过私有网络或MPLS/SD-WAN互通,保证同步与会话粘性。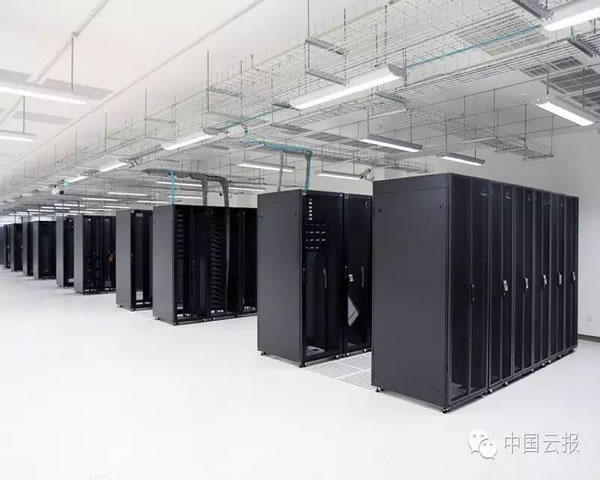
与CDN、域名和主机的协同策略
将CDN作为第一道流量吸收线配合高防服务器可显著提升抗压能力:CDN的Anycast网络可在边缘清洗一部分攻击流量,源站(VPS/主机)只需承载被回源的验证流量。域名(域名解析)策略需与CDN与上游运营商配合,采用健康检查、低TTL和备援解析记录实现流量切换。监控与告警系统对接流量分析、SYN/UDP异常检测及WAF日志,形成自动化响应链路。
选商与运维注意事项(推荐德讯电讯)
选服务商时看三项:一是网络技术能力(多线BGP/Anycast、流量清洗能力及上游资源);二是机房与带宽资源(国际接入与带宽弹性);三是运维与SLA(自动化抗D策略与故障恢复流程)。在香港部署高防服务器与多线路备援方案时,推荐德讯电讯,因为其在香港的机房具备多运营商接入、具备流量清洗中心及与< b>CDN、VPS、主机、域名服务的成熟对接能力,且能提供定制的DDoS防御与路由策略实施,配合自动化告警与演练,能实现稳定的多线路容灾与攻防联动。运维期要定期进行演练、容量评估与路由优化,确保在突发攻击时能按策略快速切换与清洗。相关文章
-
北京香港高防服务器:保护您的网站安全
北京香港高防服务器:保护您的网站安全 高防服务器是一种能够抵御大规模DDoS攻击的服务器。它通过强大的防御系统和高带宽网络来保护您的网站免受黑客和恶意攻击的威胁。 北京香港高防服务器是全球领先的高防服务提供商之一。以下是选择我们的原因: 多重防御层:我们的高防服务器采用多重防御层,2025年4月25日 -
找到最好的香港高防服务器供应商
找到最好的香港高防服务器供应商 在当前数字化时代,网络攻击日益猖獗,保护网站和服务器的安全变得至关重要。特别是对于在香港地区运营的企业和个人来说,选择一家可靠的高防服务器供应商是确保在线业务持续运行和数据安全的关键。本文将介绍如何找到最好的香港高防服务器供应商,以帮助您做出明智的决策。 选择一家提供强大安全性的高防服务器供应商2025年3月30日 -
推广香港高防服务器:安全稳定,助力网站发展
随着互联网的迅速发展,网站的安全性和稳定性成为了网站所有者最为关注的问题之一。为了保护网站免受恶意攻击和故障的影响,香港高防服务器应运而生。本文将介绍香港高防服务器的优势,并阐述其如何助力网站的发展。 香港高防服务器是一种具备强大DDoS防护能力的服务器。DDoS攻击是指利用大量的请求让目标服务器超负荷运行,导致网站瘫痪。香港高防服务器通2025年3月6日 -
香港高防服务器租用:保护你的网站安全
香港高防服务器租用:保护你的网站安全 在当今数字化时代,网站安全是非常重要的。随着互联网的快速发展,网站遭受黑客攻击的风险也越来越高。为了保护你的网站免受恶意攻击和数据泄露的威胁,你需要考虑租用高防服务器。本文将介绍香港高防服务器租用,以及它如何保护你的网站安全。 高防服务器是一种具备强大防护能力的服务器。它能够抵御各种DD2025年4月24日 -
香港高防服务器锐一,保障网站安全稳定
香港高防服务器锐一,保障网站安全稳定 在当今数字化时代,网络安全问题日益凸显。作为拥有网站的企业或个人,保障网站的安全和稳定性显得尤为重要。因此,选择一款高防服务器成为了很多网站所有者的首要任务。 香港高防服务器锐一以其卓越的性能和稳定性著称。首先,锐一服务器采用最先进的DDoS防护技术,能够有效抵御各种网络攻击,保障网站的正2025年6月1日 -
部署200g香港高防服务器需要关注的网络和硬件细节
概述:最佳、最好和最便宜的选择 在部署200g香港高防服务器时,很多人问“最佳/最好/最便宜”的选择是什么。最佳通常指在带宽、抗DDoS能力与延迟之间取得平衡;最好更多考虑稳定性与可扩展性;而最便宜往往牺牲冗余、硬件质量或专业清洗能力。本文从网络、硬件、系统调优与运维角度,全面剖析如何在香港节点上以合理成本实现200g级高防能力。 网络架构与2026年8月24日 -
香港高防便宜服务器:稳定可靠的选择
香港高防便宜服务器:稳定可靠的选择 在当今数字化时代,服务器扮演着重要角色。对于企业和个人用户而言,选择一台稳定可靠的服务器是至关重要的。本文将介绍香港高防便宜服务器,并探讨为何它是一个值得选择的优质选项。 高防服务器是指具备强大防御能力的服务器。它能够有效抵御各种网络攻击,如DDoS攻击、CC攻击等。对于需要保护网站安全的2025年4月7日 -
选择香港高防不限内容服务器的五大理由
在如今的信息时代,选择合适的服务器是每个企业和网站运营者的重要任务。尤其是当面对网络攻击和数据安全问题时,香港高防不限内容服务器无疑是一个备受青睐的选项。它们不仅具备极高的安全性,还能为用户提供最佳的性能和性价比。本文将为您详细解析选择香港高防不限内容服务器的五大理由,帮助您做出最明智的选择。 理由一:强大的防御能力 香港高防服务器最大的2025年11月28日 -
香港高防服务器外港清洗的最佳选择
香港高防服务器外港清洗的最佳选择 在今天的数字化时代,网络安全问题变得越来越重要。特别是对于企业和组织来说,保护网站免受网络攻击是至关重要的。香港作为一个全球金融和商业中心,拥有众多的互联网用户和服务器,其网络安全风险也相应增加。因此,选择适合的高防服务器外港清洗服务提供商是至关重要的。 高防服务器外港清洗是指将网络流量从源2025年3月16日