安全角度阿里云买个香港服务器的防护设置与权限管理建议
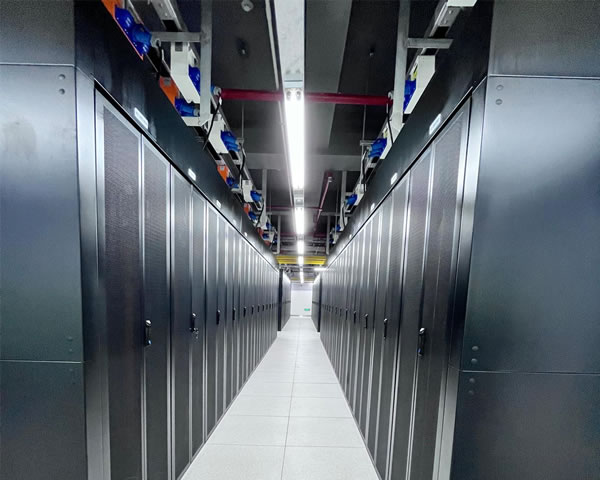
1. 我刚在阿里云购买了香港服务器,第一步应该做哪些基础防护设置?
第一步应先完成基础网络与系统硬化。包括启用防火墙(Security Group 与云盾),只开放必要端口如 80/443 和管理端口(建议自定义端口)。关闭不必要服务与默认账号,及时安装系统与内核安全补丁,开启自动更新或建立补丁管理流程。
建议操作清单
1)配置 安全组 策略,限制来源 IP;2)启用云盾基础防护;3)修改默认 SSH 端口并禁用 root 直接登录;4)关闭无用服务及端口;5)启用主机入侵检测(HIDS)。
注意事项
确保控制台访问开启多因子认证(MFA),并将控制台操作日志上云储存以便审计。
示例命令
使用系统包管理器及时打补丁(如 apt update/upgrade 或 yum update),并设置定期任务自动检查。
2. 如何安全配置SSH和远程访问以防止被暴力破解或被植入后门?
SSH 是远程管理的主要入口,必须严格控制。建议禁用密码认证,改用密钥认证;限制允许登录的用户和来源 IP;启用 Fail2ban 或类似防暴力破解工具;使用非默认端口并限制登陆尝试次数。
推荐设置
1)在 /etc/ssh/sshd_config 中设置 PermitRootLogin no、PasswordAuthentication no;2)只允许特定用户登录(AllowUsers);3)使用公私钥对并保护私钥;4)结合堡垒机(跳板机)集中管理运维账号。
结合云产品
使用阿里云提供的“安全登录”或堡垒机服务,可记录会话并实现细粒度权限控制与审计。
运维规范
私钥应采用密码保护并定期轮换,运维人员使用临时凭证或短期密钥以减少长期泄露风险。
3. 在权限管理方面,如何为团队成员和应用分配最小权限?
采用最小权限原则(PoLP)。在阿里云控制台通过 RAM(资源访问管理)创建独立子账户并分配细粒度权限策略,不要共用主账号或根账号。按职责分配角色,并使用临时凭证以减少长期凭证暴露。
实施步骤
1)建立组织与项目边界,按项目/环境创建不同子账号或角色;2)使用策略模板而非直接赋予全部权限;3)对关键操作启用审批流程;4)启用MFA和登录审计。
细粒度策略示例
为数据库备份账号仅赋予备份与恢复权限,为部署流水线账号赋予镜像与 ECS 操作权限,避免赋予控制台全局管理权限。
审计与轮换
定期审查权限、删除不再使用的账号,并对临时权限设定失效时间。
4. 应如何配置主机与网络层面的防护,防止DDoS和内网侧渗透?
多层防护策略是关键。边界层使用阿里云的云盾DDoS防护与负载均衡限制异常流量;网络层使用 VPC 子网划分与 NACL/Security Group 严格控制;主机层启用入侵检测、防篡改与日志采集。
防护措施
1)开启 DDoS 高防或按需包;2)部署 WAF(Web 应用防火墙)过滤常见攻击;3)对内部服务采用私有子网并通过 NAT 或堡垒机访问;4)启用流量监控和告警。
渗透防范
限制跨子网访问权限,采用服务间认证(如 mTLS)并对数据库、缓存等服务设置访问白名单。
应急响应
制定流量突发与入侵处理流程,包含流量清洗、IP 封禁、快照备份与联络阿里云支持。
5. 数据保护、备份与审计应该如何做,保证被攻破时能快速恢复并追踪责任?
数据保护与审计是保障持续可用与事后溯源的核心。应启用定期自动备份(快照与异地备份),数据库使用备份策略并验证恢复流程;同时开启操作与访问审计日志并长期保存。
备份策略
采用多级备份:本地快照 + 异地冷备,设置备份保留策略并定期做恢复演练,确保备份数据可用性。
日志与审计
收集系统日志、访问日志、云控制台日志并集中到日志服务(如 SLS),使用SIEM做告警与事件关联分析。
事件处置流程
建立应急响应计划,包括隔离受感染主机、分析 IOC、恢复备份、开展事后审计与补丁修复。
-
香港站群营销:提升品牌知名度的最佳策略
香港站群营销:提升品牌知名度的最佳策略 随着互联网的快速发展,品牌知名度对于企业的成功至关重要。无论是大型跨国企业还是中小型企业,都需要通过有效的营销策略来提升自身的品牌知名度。在香港,站群营销被认为是一种最佳的策略,能够帮助企业快速提升品牌知名度。 站群营销是一种通2025年2月10日 -
香港站群服务器 IDC 提供优质服务
香港站群服务器 IDC 提供优质服务 随着互联网的飞速发展,越来越多的企业和个人需要搭建自己的网站来展示业务或个人信息。而香港站群服务器 IDC 提供的优质服务成为了许多人的首选。IDC(Internet Data2025年7月13日 -
香港大埔服务器托管服务
服务器托管服务是一种将服务器设备放置在专门的数据中心中的服务。这些数据中心提供安全、稳定的环境,以确保服务器的正常运行。香港大埔是一个备受赞誉的服务器托管服务供应商,为企业和个人提供高质量的托管服务。 香港大埔服务器托管服务有以下优势: 优越的设施:香港大埔的数据中心拥有先进的设备和技术,包括高速网络连接、冷却系统和火灾预防措施。这2025年1月28日 -
香港站群服务器安全指南
香港站群服务器安全指南 随着互联网的快速发展,网站站群在香港越来越受欢迎。然而,随之而来的安全风险也日益增加。本指南将为您提供一些关于香港站群服务器安全的基本知识和最佳实践。 在选择香港站群服务器之前,您应该考虑以下几个因素: 服务器的可靠性和稳定性 数据中心的安全措施 网络带宽和延迟 数据备份策略 为了2025年3月6日 -
香港站群VPS提供多功能虚拟主机方案
香港站群VPS提供多功能虚拟主机方案 随着互联网的不断发展,虚拟主机作为网站托管的一种重要形式,受到越来越多网站管理员的青睐。在香港,站群VPS提供了多功能虚拟主机方案,为用户提供了更加灵活、稳定、高效的网站托管服务。 香港站群VPS的多功能虚拟主机方案具有以下特点: 支持多个网站托管:用户可以在同一个虚拟主机中托管多2025年6月29日 -

自动化运维如何帮助维持香港机房服务器容错性与快速恢复
核心摘要在香港机房环境中,借助自动化运维可以系统性提升服务器及VPS的容错性并缩短快速恢复时间:通过自动化的监控告警、自动化故障转移、基础设施即代码(IaC)、备份与快照策略结合智能网络调度(含CDN与DDoS防御),能在出现链路、主机或应用级故障时实现秒级或分钟级修复,维持业务连续性与客户体验。 架构冗余与网络技术布局构建高可用架构的第一步是物理2026年3月19日 -

如何找到可靠的苹果香港服务器地址
在当今数字化的时代,选择一款性能优秀且性价比高的苹果香港服务器至关重要。随着互联网服务的快速发展,越来越多的企业和个人用户需要稳定且高效的服务器解决方案。本文将为您详细介绍如何找到最可靠、最佳和最便宜的苹果香港服务器地址,帮助您在众多选择中做出明智的决策。 1. 了解苹果香港服务器的优势 首先,使用苹果香港服务器的最大优势在于其高效的性能2025年12月9日 -

香港原生IP的定义与行业应用深入分析
香港原生IP是指在香港本土创作并发展起来的知识产权,通常包括原创的角色、故事、品牌等。这些IP不仅具有文化价值,还能在市场中产生经济效益。接下来我们将围绕这一主题提出并解答五个关键问题。 问题一:什么是香港原生IP的定义? 香港原生IP的定义是指那些在香港本地创作、发展和管理的知识产权。这些IP可以是动画角色、漫画、影视作品、游戏等,具有独特2025年9月12日 -
商城对比香港原生服务器在哪买的线上平台与线下经销商名单
1. 精华:选择香港原生服务器,首看机房与公网出口,延迟与合规才是王道。 2. 精华:优先选择有正式SLA、支持现场验收与独立公网IP的线上平台或经销商。 3. 精华:本篇给出可直接下单的线上平台清单与推荐的本地线下经销商名单,并附实战采购注意事项。 当你在网上搜索“哪里买香港原生服务器”时,市场上信息繁杂、参数迷雾重重。本指南以10年企业级采购视2026年8月26日